En el turno de preguntas del obradoiro «Ciberseguridad en la era de la IA» que impartimos el pasado 13 de mayo, organizado por INEO en Vigo, salió la pregunta de siempre. La hace alguien de una empresa de tres o de treinta personas, después de hora y media oyendo hablar de amenazas, y la hace con cara de agobio:
«Vale. ¿Y por dónde empiezo?»
La respuesta que damos siempre es la misma: por lo sencillo y lo básico. Por lo que cuesta poco y quita mucho riesgo. No por comprar una caja nueva, ni por certificarse, ni por contratar un SOC 24×7 antes de saber si las copias de seguridad funcionan.
El problema es que «lo básico» suena muy vago cuando estás al otro lado. Nadie sabe si lo básico lo tiene cubierto, porque nadie se lo ha preguntado nunca de forma ordenada. Y cuando alguien se lo pregunta, suele ser un comercial, y la conversación empieza torcida.
Por eso hemos publicado esto: el autodiagnóstico TI, la herramienta que usábamos en las visitas, ahora abierta a cualquiera.
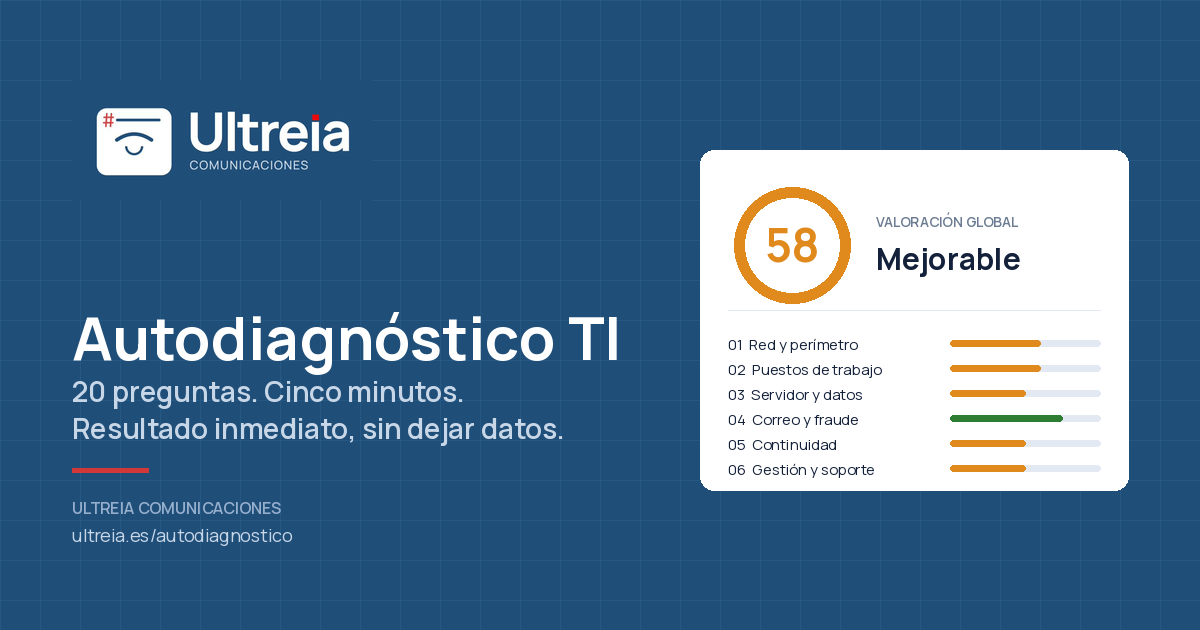
Qué es
Veinte preguntas repartidas en seis áreas: red y perímetro, puestos de trabajo, servidor y datos, correo y fraude, continuidad, y gestión y soporte. Cinco minutos. Al terminar sale una valoración de 0 a 100, el resultado de cada área con su semáforo y las tres cosas que haríamos primero si fuésemos nosotros.
No hay que registrarse ni dejar el correo: el cálculo se hace en su navegador y el resultado aparece en pantalla. Si además quiere el informe en PDF y el análisis técnico de su dominio, entonces sí pedimos un correo al que enviárselo. Pero eso es opcional y va después de ver el resultado, no antes.
Qué mide, y por qué esas preguntas
La escala mide tres cosas, en este orden: que funcione, que esté protegido y que las copias se puedan recuperar. En ese orden, porque de nada sirve un antivirus de última generación en una empresa que no sabe restaurar una copia.
Hay un criterio que atraviesa todo el cuestionario y conviene explicarlo, porque es el que más discusiones nos ha dado: lo que puntúa es la gestión activa, no el aparato.
Un ejemplo de la primera pregunta. Si tiene un cortafuegos instalado pero nadie lo ha revisado en el último mes, la respuesta correcta no es «tengo un cortafuegos gestionado»: es «solo el router del operador». No es una trampa ni una exageración. Un equipo de seguridad que nadie mira, que no recibe actualizaciones y cuyas alertas no lee nadie, envejece hasta dejar de proteger, y mientras tanto da una falsa sensación de seguridad que es peor que no tenerlo. Lo mismo con el antivirus cuya alerta de las tres de la madrugada nadie ve hasta el lunes.
El segundo criterio es que «no lo sé» es una respuesta legítima, y en varias preguntas puntúa igual que la peor opción. No es por castigar la ignorancia. Es que si nadie en la empresa sabe quién gestiona el router, en la práctica no lo gestiona nadie; y si nadie sabe qué protege la entrada a la red, es que no hay nadie al cargo de ella. No saberlo ya es el hallazgo.
Cada pregunta lleva un botón de ayuda con la explicación de qué se está preguntando y qué significa exactamente cada respuesta. Son ochenta y dos textos escritos para que alguien que no es técnico pueda responder sin adivinar.
Las tres prioridades
El informe no devuelve un catálogo de treinta mejoras. Devuelve tres, ordenadas por impacto: primero lo que más riesgo retira por menos esfuerzo. Es la misma lógica de la respuesta del obradoiro, pero aplicada a los datos concretos de cada empresa.
El ejemplo más claro de esa filosofía es la única medida que en nuestro cuestionario tiene prioridad máxima: verificar por teléfono cualquier cambio de cuenta bancaria que llegue por correo. Coste cero. Sin licencias, sin hardware, sin proyecto. Y evita el fraude más caro que sufren las pymes, del que ya escribimos hace años y que seguimos viendo cada temporada.
Por qué veinte preguntas y no sesenta
La versión completa que usamos en la Visita de Diagnóstico tiene cincuenta y nueve, y se responde con un técnico delante, mirando los equipos. Esa es otra conversación.
Para la web hemos elegido veinte, las que dan una foto útil sin que nadie abandone a la mitad. Y solo puntúan las preguntas que se responden: si una no aplica a su empresa, se deja en blanco y no penaliza.
El análisis del dominio
Esta es la parte que más nos gusta y la única que no depende de lo que usted responda: si pide el informe, analizamos la configuración pública del correo de su dominio. Sin tocar sus sistemas, sin acceso a nada. Es información que cualquiera puede consultar, y que de hecho consultan todos los servidores del mundo cada vez que usted manda un correo:
- MX — quién recibe su correo. Revela si tiene un proveedor dedicado, un filtro delante, o si el correo vive en el mismo alojamiento que la web.
- SPF — qué servidores están autorizados a enviar correo en su nombre. Sin SPF, cualquiera puede escribir haciéndose pasar por su empresa.
- DKIM — la firma criptográfica de sus correos. Miramos si existe y con qué longitud de clave: una de 1024 bits sigue siendo funcional, pero está por debajo de lo que hoy se recomienda.
- DMARC — la política que le dice al receptor qué hacer con un correo que dice venir de usted y no supera las comprobaciones anteriores. Es la pieza que convierte SPF y DKIM en protección real.
El hallazgo que más repetimos, con diferencia, es este: el DMARC publicado en el sitio equivocado. La política está escrita, alguien se molestó en redactarla, pero está en el registro TXT raíz del dominio en lugar de en _dmarc.sudominio.es. Ningún receptor la lee. El resultado es una empresa convencida de estar protegida contra la suplantación que no lo está en absoluto. Se arregla en minutos, no afecta al servicio y no cuesta nada.
Un detalle técnico sobre DKIM: no se puede revisar al 100%. El nombre del selector (la firma a comprobar) lo elige quien firma y no existe forma de listar todos los que hay publicados en un dominio. Nosotros probamos cincuenta y un nombres habituales, los de los proveedores más comunes. Si su empresa usa un selector propio, el informe dirá «no detectado» aunque su DKIM esté perfectamente configurado, y así lo advierte el texto. “No detectado” no significa que esté mal, sino que no se puede decir si está bien o mal con la información que tenemos.
Lo que no es
Conviene ser claro con esto, porque hay mucha herramienta por ahí que promete más de lo que puede dar:
- No es una auditoría. Se basa en lo que usted declara. Si responde que hay copia de seguridad, nosotros no podemos comprobar que sea cierto ni que funcione.
- No verifica cumplimiento normativo. Ni ENS, ni ISO 27001, ni NIS2. Que salga 90 no significa que cumpla nada.
- No es un presupuesto. No hay precios, ni recomendaciones de producto, ni «su empresa necesita X». Las prioridades son medidas, no artículos de catálogo.
Es un punto de partida. Un mapa razonable para una conversación que casi nunca se tiene.
Cómo se usa
Entre en ultreia.es/autodiagnostico y responda. Si el resultado le cuadra y quiere quedárselo, pida el informe: le llegará en PDF con el análisis de su dominio incluido.
Y si después quiere convertir esas tres prioridades en un plan concreto, con números y plazos, hacemos una Visita de Diagnóstico sin compromiso: vamos, verificamos in situ cada respuesta, y le entregamos un informe ampliado que se queda usted, decida lo que decida después.
Porque por algo hay que empezar. Mejor por lo básico.